

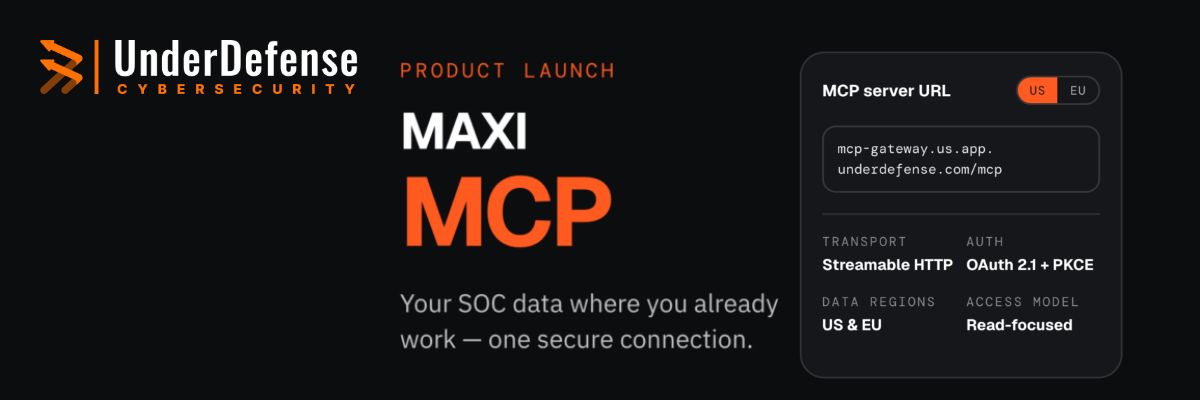
UnderDefense, компанія у сфері кібербезпеки, що надає рішення Agentic AI SOC та Compliance AI корпоративним клієнтам у США та ЄС, оголосила про запуск MAXI MCP — єдиного інтерфейсу, який забезпечує пряму передачу даних із SIEM, EDR та SOC до AI-асистентів та середовищ розробки (IDE), які вже використовуються командами з безпеки, зокрема Claude, ChatGPT, Cursor та будь-які інші клієнтські додатки, що підтримують MCP.
У більшості випадків аналітики, як і раніше, змушені вручну перемикатися між чотирма або п’ятьма консолями, кожна з яких має власний логін і мову запитів, перш ніж вони зможуть приступити до порівняння отриманих даних. MAXI MCP усуває цей етап: одне аутентифіковане з’єднання забезпечує доступ до всіх джерел даних, які вже доступні в межах конкретного орендаря, а переміщення даних виконує помічник замість аналітика.
Те, для чого раніше потрібно було чотири входи в систему
Середа, 11:20. Аналітик помічає хост, який поводиться підозріло. Далі — звичний алгоритм: Elastic, потім Splunk, потім Darktrace, потім Defender. Чотири консолі, чотири мови запитів, чотири входи в систему. Контекст доводиться переносити вручну, і половина часу йде на щось, не пов’язане з розслідуванням.
Тепер він пише своєму асистентові одне речення: «Перевір цей хост за всіма джерелами за останні 24 години».
Асистент звертається до Elastic для перевірки процесів, до Darktrace — для перевірки мережі, до SentinelOne — для перевірки кінцевих точок і до MAXI — для перевірки відкритих інцидентів, пов’язаних із цим активом. У результаті він отримує одну відповідь та перелік усіх запитів, які було виконано.
Один діалог замість чотирьох вкладок.
Саме так це працює зараз. MAXI MCP — це єдина безпечна точка доступу до всіх ваших даних щодо безпеки, доступна через ШІ-помічника, яким ви вже користуєтеся.
Один доступ замість окремих консолей
- Усі інтеграції MAXI об’єднані в одній кінцевій точці. Це не фіксований перелік. Лише те, що вже підключено у вашому обліковому записі: сховище даних MAXI, а також ваші інструменти SIEM, EDR, хмарні сервіси, системи управління ідентифікацією, мережеві рішення та інструменти UEBA. Раніше кожне джерело вимагало окремого доступу та власної консолі. Тепер це один шлюз MCP Gateway і один вхід. Додайте нову інтеграцію в MAXI, і вона автоматично з’явиться в помічнику.
- Один вхід замість окремого ключа для кожної системи. Ви підключаєтеся через OAuth 2.1 з PKCE та динамічною реєстрацією клієнта. Не потрібно створювати, зберігати чи оновлювати API-ключі. Асистент ніколи не отримує ваш пароль MAXI, а токени мають термін дії.
- Це той самий шлюз, який використовує наш власний AI SOC. Investigation Agent та CISO Copilot отримують доступ до цих даних таким самим чином. Ви не отримуєте обмежену копію для сторонніх. Ви отримуєте той самий доступ.
- Це працює там, де ви вже працюєте. Claude, Claude Code, ChatGPT, Cursor, VS Code, Codex, Windsurf, Zed та будь-який інший клієнт, що підтримує MCP. Дані надходять у ваш термінал, вашу IDE, ваш документ. А не в ще одну вкладку браузера.
Доступ, який не потрібно відновлювати
- Асистент бачить саме те саме, що й ви. Ваша роль та ваш орендар визначають, які інструменти відображаються під час сеансу. Відсутність доступу в консолі означає відсутність інструменту для агента. Не існує другої моделі дозволів, тому синхронізація не може порушитися.
- Інші тенанти за замовчуванням недоступні. Кожен виклик обмежується вашим тенантом на рівні шлюзу. Запит на чужий ідентифікатор відхиляється, навіть якщо цей об’єкт існує в іншому тенанті.
- Список інструментів формується для вас автоматично. Шлюз перевіряє, які коннектори дійсно активні у вашому тенанті, і публікує лише їх. Якщо немає Splunk — значить, немає інструментів Splunk. Агент ніколи не бачить того, чого у вас немає, і ніколи не пропонує те, що не працюватиме.
- Тільки для читання. Пошук, запити, деталі. Коннектор не змінює правила виявлення, політики чи конфігурацію платформи. Помічник може переглядати все й нічого не пошкодити.
- Кожен виклик реєструється в журналі. Хто, з якого тенанта, який інструмент, який коннектор, скільки часу зайняло, чим закінчилося. Дії, що виконуються через помічника, можна віднести до конкретного користувача, точно так само, як і дії в консолі.
- США та ЄС залишаються розділеними. Два незалежні регіональні розгортання. Запит, надісланий в один регіон, ніколи не обробляється з іншого, і дані не перетинають кордон.
- Ми не навчаємо моделі на ваших даних. Крапка.
Забезпечення відповідності вимогам у рамках одного робочого процесу
Фреймворки, готовність до аудиту, завдання, заходи контролю, політики, підтверджуюча документація, автоматичні перевірки та реєстр ризиків — усе це доступно через одне підключення.
Це означає, що ви можете ознайомитися з проектом політики або договором із постачальником на своєму комп’ютері та одразу ж перевірити, чи не суперечить пункт про зберігання даних вашій чинній політиці. Або з’ясувати, що заважає готовності до SOC 2, та отримати інформацію про механізми контролю, що не відповідають вимогам, прострочені завдання та відсутні докази замість посилання на панель моніторингу.
Інструменти забезпечення відповідності також адаптуються до ролі користувача. Аудитор бачить одні дані, співробітник з обмеженим доступом — лише свої завдання, а рядовий співробітник — лише політики.
Про що насправді запитують користувачі
Розкажіть детальніше про інцидент № 4821. Які дані стали підставою для такого вердикту?
Які механізми виявлення дали цього місяця найбільше помилкових спрацьовувань, і які з них варто налаштувати?
Чи є кінцеві точки без агента або джерела журналів, які перестали передавати дані?
Що ми відкрили для доступу до Інтернету за останні 30 днів і чим це відрізняється від минулого місяця?
Підіб’йте підсумки минулого місяця: обсяг, час реагування та два найважливіші інциденти.
MSSP, це стосується й вас
Працюєте на платформі MAXI та обслуговуєте власних клієнтів? Один токен з обмеженим обсягом доступу дозволяє отримати доступ до всіх орендарів у межах однієї сесії. Порівняльний аналіз за клієнтами, кілька звітів QBR, підготовлених поспіль, одна схема, яку можна відстежувати в усіх середовищах. Жодних повторних входів у систему та жодних окремих облікових даних для кожного клієнта та кожного інструменту.
Спробуйте
Встановлення одним кліком: underdefense.com/maxi-mcp. Оберіть регіон та конфігурацію, а кнопка зробить усе інше.
Прямі кінцеві точки:
США – https://mcp-gateway.us.app.underdefense.com/mcp
ЄС – https://mcp-gateway.eu.app.underdefense.com/mcp
Вибір регіону повинен відповідати місцезнаходженню вашого тенанта. Якщо вибрати не той регіон, увійти в систему просто не вдасться, оскільки ваш обліковий запис там не існує.
Ваші дані безпеки не повинні зберігатися на окремій вкладці.
Одне підключення. Усі ваші джерела. Ваш помічник.
Щоб побачити це на практиці: underdefense.com/book-a-demo
Про компанію UnderDefense
UnderDefense — міжнародна компанія у сфері кібербезпеки, що здійснює свою діяльність у США, Європі та на міжнародних ринках.
Її платформа Agentic AI SOC — це незалежна від постачальників платформа для управління операціями безпеки, яка інтегрується з існуючими у клієнтів системами SIEM, EDR, хмарними сервісами, системами управління ідентифікацією та інфраструктурою безпеки. Платформа поєднує в собі автономне сортування інцидентів на основі штучного інтелекту з роботою досвідчених аналітиків, які зберігають за собою право ухвалення рішень щодо підтверджених інцидентів та заходів реагування.
UnderDefense обслуговує організації з різних галузей, зокрема у сфері фінансових послуг, охорони здоров’я, технологій, телекомунікацій та державного сектору.
Джерело: UnderDefense Introduces MAXI MCP – Your SOC Data Where You Already Work

